La cybersécurité est un cycle de vie, pas une fonctionnalité
Les systèmes critiques connectés évoluent rapidement. La multiplication des interfaces, des équipements connectés et des échanges de données ouvre de nouvelles possibilités opérationnelles. Elle fait aussi de la cybersécurité une question d’architecture à part entière.
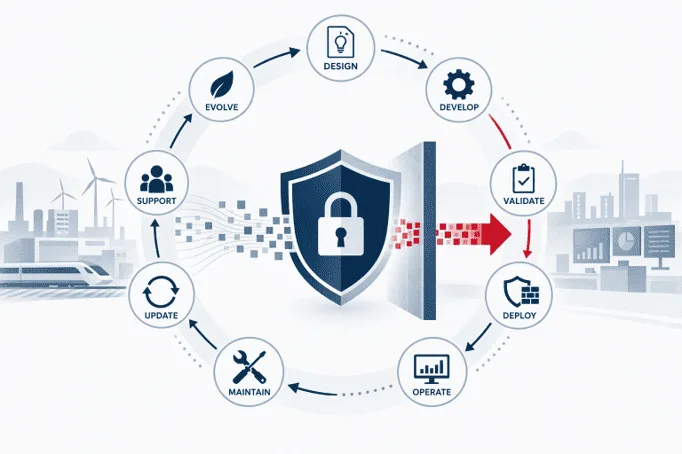
Pour les systèmes d’automatisation critiques, la cybersécurité ne peut pas être ajoutée uniquement à la fin du développement. Elle doit être envisagée dès la conception et tout au long du cycle de vie. Chez LEROY Automation, cette approche associe développement sécurisé, choix d’architecture, maîtrise des flux de communication, gestion des vulnérabilités, mises à jour sécurisées et accompagnement à long terme.
La cybersécurité commence avant la connexion du produit
Un système ne devient pas soudainement un enjeu de cybersécurité lorsqu’il est connecté à un réseau. Les décisions interviennent beaucoup plus tôt et influencent la manière dont les produits sont développés, dont les systèmes communiquent et dont les domaines réseau sont interconnectés.
- Quels systèmes doivent communiquer ?
- Quelles données doivent circuler entre les domaines ?
- Dans quelle direction ces informations doivent-elles circuler ?
- Comment contrôler les frontières de communication ?
- Comment gérer la cybersécurité pendant toute la durée de vie du système ?
Traiter ces questions en amont permet d’intégrer la cybersécurité à l’architecture plutôt que de la considérer comme une couche supplémentaire.
Contrôler les communications avec la DataDiode DTD
Dans certaines architectures critiques, des informations doivent quitter un domaine réseau sans créer de voie de communication bidirectionnelle. La communication unidirectionnelle devient alors un mécanisme architectural.
La DataDiode DTD de LEROY Automation assure une communication unidirectionnelle imposée matériellement entre différents domaines réseau. La DTD est certifiée IEC 62443-4-2 SL3 et conforme EN 50155:2021. Elle apporte ainsi un mécanisme physique pour maîtriser les échanges de données à sens unique.
La sécurité dès la conception
La cybersécurité concerne également la façon dont les produits connectés sont développés. LEROY Automation applique un processus de développement conforme à IEC 62443-4-1, certifié indépendamment en 2024.
Pour BRIO, des évaluations indépendantes ont inclus une gap analysis IEC 62443-4-2 confirmant l’alignement avec les exigences Security Level 2, une revue de sécurité du logiciel embarqué et des tests de pénétration.
La cybersécurité se poursuit après la livraison
Les infrastructures critiques peuvent rester en exploitation pendant de nombreuses années. Durant cette période, logiciels, vulnérabilités, composants et architectures évoluent. La gestion des vulnérabilités, les stratégies de mises à jour sécurisées et le support du cycle de vie participent donc au maintien du niveau de cybersécurité dans le temps.
D’une fonctionnalité à une discipline d’ingénierie
La question ne devrait plus seulement être « Ce produit est-il sécurisé ? », mais « Comment la cybersécurité est-elle prise en compte dans toute l’architecture et tout au long de son cycle de vie ? » La cybersécurité n’est pas seulement une fonctionnalité. C’est une discipline d’ingénierie qui accompagne le système dans le temps.
Vous concevez une architecture d’automatisation critique ?
Échangez avec LEROY Automation sur vos besoins en cybersécurité et en maîtrise des communications.